

- 产品
产品
应对不断发展的物联网威胁的行业领先安全性
保护物联网是一项挑战,也是一项关键任务。在整个产品生命周期中,设备制造商都面临着保护连接设备免受频繁出现的物联网安全漏洞的挑战。在互联世界中保护您的产品是必要的,因为客户数据和现代在线商业模式越来越成为代价高昂的黑客和企业品牌损害的目标。为了保持安全,设备制造商需要在硬件、软件、网络和云中建立基础安全平台。我们可满足您的需求。
Secure Vault
Secure Vault™ 包含一整套业界前沿的先进安全功能,可解决不断升级的物联网 (IoT) 威胁,极大降低物联网生态系统安全漏洞风险,降低因仿冒导致的知识产权或收入损失的影响。具体而言,Secure Vault 技术:
- 防止可扩展的本地和远程软件攻击
- 防御本地硬件攻击,尽管从历史上看,本地硬件攻击不如软件攻击常见,但由于攻击工具成本较低且易于获得,致使此类工具激增,进而导致本地硬件攻击也呈上升趋势
- 通过独立第三方实验室的测试,这些实验室试图在指定时间内使用复杂的设备入侵安全功能
哪种安全级别适合您?
-
高
-
中级
-
基础
Secure Vault - 高
通过保护通信信道和设备本身免受逻辑和物理攻击向量,获得设备最高安全性。除了 Vault-Mid 功能外,还使用物理不可克隆功能 (PUF) 对密钥进行封装,每台设备都有对自身进行唯一标识的私钥,并且设备还具有高级篡改检测设置,可保护设备免受任何物理形式的篡改。
Secure Vault - 中级
通过确保对通信信道的保护和防逻辑攻击向量,来提供高级别安全性。除了 Vault-Base 功能外,得益于具有信任根和安全加载器 (RTSL) 的安全启动顺序,设备也运行有经过身份验证的固件。设备还具有安全调试功能,可确保只有经过身份验证的人员才能够调试设备。Secure Vault-Mid 部件还包括 TrustZone 支持功能*。TrustZone 支持功能可使密钥和其他应用程序固件的存储受到保护。
*目前,所有 BLE 设备上均提供 TrustZone 支持功能,计划在不久的未来,会将此支持功能发布到
所有其他协议栈。
Secure Vault - 基础
通过保护两台设备之间的通信信道并加密信道中流动的数据,在设备上提供良好级别的安全性。此层的显著特征包括安全应用程序启动、经验证的加密引擎和真随机数发生器 (TRNG) 功能。
Silicon Labs 物联网产品安全
- 认证
认证
在 Silicon Labs,安全性是我们设计、开发和交付无线技术的核心基石。
信息安全是我们的当务之急,也是我们日常运营工作的重要组成部分。随着全球互联程度不断加深,每一台设备、每一个网络、每一套生态系统的运转都离不开信任的支撑。我们遵循行业惯例、力求与标准保持一致,并在技术架构的每一层嵌入安全防护机制,以此保障数据、设备及相关使用者的安全。凭借深厚的工程技术积淀、诚信正直的企业文化与持续改进的坚定承诺,我们确保创新与安全协同并进——让每一次连接都兼具智能与安全双重属性。
点击此处,了解我们如何凭借经认证的信息安全管理体系 (ISMS) 及全公司对安全的坚定承诺,践行最高标准的安全要求。
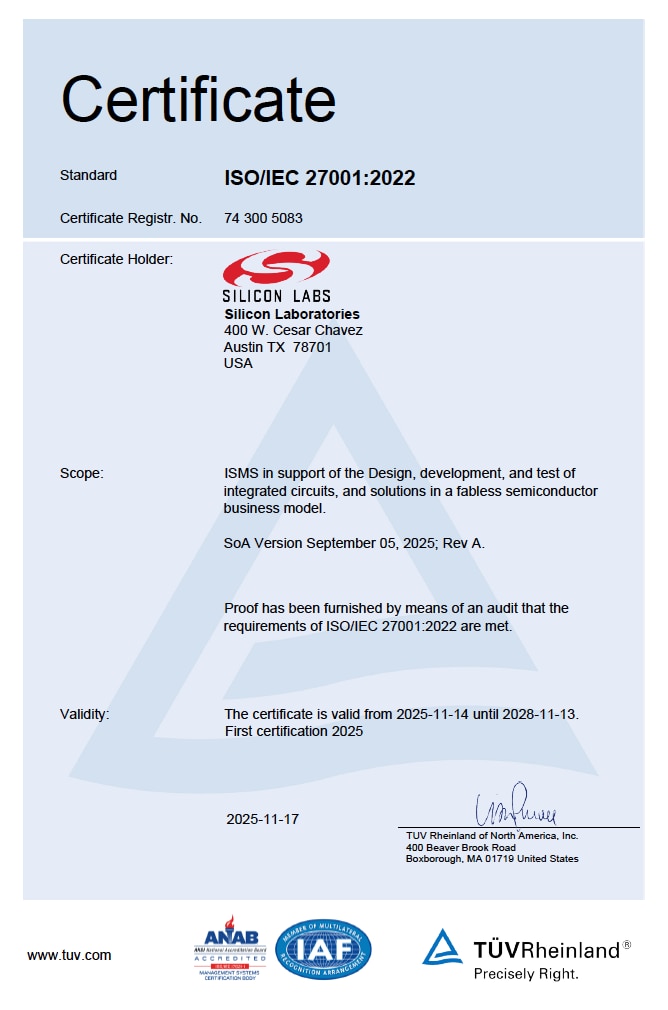
Silicon Labs 的 ISO 27001:2022 证书
我们对安全的坚定承诺,已通过 ISO 27001:2022 认证得到印证。此项认证证实,我们的安全实践符合全球最严格的信息安全管理国际标准之一。Silicon Labs 已通过北美 TÜV Rheinland 的 ISO 27001:2022 标准认证。
- CRA
CRA
基于安全产品设计、生命周期治理与协同漏洞处理的 CRA 就绪能力。
Silicon Labs 正在审查并更新现有产品、流程及支持文档,以确保符合欧盟网络弹性法案 (CRA) 的要求。我们的方法融合了设计安全开发、产品安全治理、公开漏洞处理,以及覆盖产品全生命周期的证据支持型就绪活动。
我们对《网络弹性法案》的承诺
CRA 对投放欧盟市场的含数字元素产品设定了横向网络安全要求。该法案提高对安全开发、漏洞处理、用户信息、技术文档和生命周期支持方面的要求。
Silicon Labs 将确保履行适用的 CRA 义务,包括安全产品生命周期控制、文档编制、PSIRT 运行与协同漏洞处理以及内部实践。这些实践已基于其他安全标准、认证和/或框架落实到位。
本页面旨在传递这一就绪状态,同时将访问者引导至官方法规文本、相关认证页面、产品安全资源和报告渠道。
这为何重要
产品制造商需要确信,在日趋严格的全球法规环境下,其芯片和软件供应商能够在安全部署、漏洞响应、软件透明度和生命周期维护方面提供有力支持。
CRA 里程碑

CRA 关键主题

网络风险评估
Silicon Labs 推动主动的风险评估活动。

通用要求
Silicon Labs 支持安全的端到端产品设计与支持。

用户信息与说明
Silicon Labs 为客户提供安全指导。

技术文档
Silicon Labs 提供实用的资源。

报告要求
Silicon Labs 提供安全漏洞报告与补丁。
有关 CRA 关键主题的更多信息以及常见问题解答,请参见下文。
Silicon Labs 保障
与 CRA 关键主题保持一致
网络风险评估
- PSA 4 级认证:系列 3 Secure Vault 建立了高保障的硬件信任根,并展现出经过独立验证、可抵御复杂物理和软件攻击的能力。点击此处了解有关此成就的更多信息。
- ISO 27001:2022 认证: 我们的信息安全管理体系为全公司的安全验证和治理提供支撑,产品安全贯穿于设计、开发与测试的每个环节。在此处查看我们的 ISO 27001 证书。
通用要求

- 安全设计:硬件设计以安全为核心,打造 Secure Vault™ 等创新解决方案。软件开发遵循业界公认的安全编码标准和强调代码安全的内部指南
- 漏洞管理: 一个集中式系统,用于追踪潜在漏洞,并确保快速分诊、修复、文档编制,以及通过反馈系统增强产品韧性。
- 持续改进: 安全测试(威胁建模、模糊测试、回归测试和定期渗透评估)贯穿整个产品生命周期,而非仅在发布前进行。
用户信息与说明
- 开发人员文档与安全漏洞常见问题解答:我们提供产品安全资源(由 AskAI 提供支持)、用户指南和培训资源,以帮助开发人员实现安全的产品并贯穿部署过程进行维护。请访问我们的软件文档网站 docs.silabs.com 和我们的安全漏洞常见问题解答。
- 培训资源与开发人员支持:Silicon Labs 提供广泛的公共培训生态系统,帮助客户实现安全合规的产品,涵盖技术讲座、Works With 点播会议、网络研讨会以及横跨无线、安全、软件和应用领域的结构化课程。点击上面的每个链接,了解更多信息。
技术文档
- 系列 3 技术文档:系列 3 无线平台页面为客户提供产品信息、技术资源、软件文档、硬件文档和开发工具的连接。我们还提供有关 SDK 支持政策、SEMS 和硬件长期供货承诺的信息,助力下一代物联网设计的安全实现与生命周期采用。了解有关系列 3 平台的更多信息。
- Simplicity Studio 中的 SBOM 生成:Simplicity Studio 可自动为支持的 SLC 项目生成 SPDX 和 CycloneDX 格式的 SBOM 制品,帮助客户管理依赖可见性和软件透明度。了解有关 SBOM 生成的更多信息。
报告要求
- PSIRT 与漏洞披露计划:Silicon Labs 设有公开的漏洞报告渠道、披露政策和响应目标,以支持贯穿整个产品生命周期的协同漏洞处理。请阅读我们的漏洞披露政策。
- CVE 编号管理机构 (CNA) 与 MITRE 合作:Silicon Labs 自 2021 年 11 月起成为 MITRE 认可的 CNA。迄今为止,仅有 32 个国家/地区的 201 家组织作为 CNA 参与 CVE 计划。浏览 Silicon Labs 发布的 CVE 列表。当欧盟单一报告平台于 2026 年 9 月上线后,Silicon Labs 将遵循欧盟规定的安全报告要求。
- 处理安全漏洞: Silicon Labs 持续为软件提供更新,包括安全漏洞修复。有关详细信息,请参阅 SDK 发布与维护政策。
常见问答
本常见问题解答针对 CRA 就绪、产品生命周期对齐、文档编制和漏洞处理方面的实际问题作出回应。
- 培训
培训
网络研讨会
携手 Silicon Labs 领跑全球物联网安全法规
物联网安全培训:Works With 2022
我们的物联网安全培训回顾了法规和趋势,以及如何确保物联网设备在包括硬件、软件等各个方面的安全。
物联网安全讲座:
- SIOT-101: 物联网安全法规及其如何推动创新
- SIOT-102: 法规将要求对物联网设备提供安全保证
- SIOT-104: 无线协议栈与 TrustZone 和 Secure Vault 相集成
- SIOT-201: 应用安全功能来验证物联网产品的真实性
- SIOT-203: 采用物联网设备和安全管理
- 服务
- 资源
资源
特色物联网安全资源
- 报告漏洞
报告漏洞
您发现过漏洞吗?
我们的产品安全事件响应团队 (PSIRT) 负责确保解决产品中发现的漏洞,并以负责任的方式传达。如果您发现安全威胁,请告知我们。
Security advisories are published to the Silicon Labs Security Advisory GitHub repository.
访问我们的常见问题回答页面,了解有关漏洞报告的更多信息。
Security Vulnerability and Bug Bounty Program
All researchers need to report security vulnerabilities using the steps below.
1. Register as a researcher through our Community and click on Register to begin registration.

2. You must register as a Research User to participate in the Vulnerability and Bug Bounty Program.

3. Fill in all the mandatory details, read the Silicon Labs Vulnerability Disclosure Policy, and check the box to register.

4. Once you have completed registration or logged in as a researcher, you will need to select the "Vulnerability Disclosure" option in the menu, followed by "Vulnerability Report Submission" to submit the vulnerability details.

5. Once the report is received, the process, including response targets, will apply per the guidelines in our Security Vulnerability Disclosure Policy.
For other frequently asked questions, refer to the Researcher FAQ page.
感谢您帮助 Silicon Labs 和我们的用户保持安全!